
認証と給与計算の委託先選び|社労士が解説する情報漏えい対策
ISO27001認証を取得している会社でも、情報漏えいや不正アクセスが発生する可能性はあります。認証は、組織の情報セキュリティ管理の仕組みを評価するものであり、将来の事故をゼロにする保証ではありません。だからこそ、委託先を選ぶときには、認証マークに加えて、その会社が自社の情報をどう扱うかを確認する必要があります
社労士の視点で重視するのは、情報管理を従業員が実行できる働き方とルールに結び付けることです。給与や採用の情報を扱う会社では、就業規則、入退社手続き、担当者の教育まで含めて備えを考える必要があります。
GMO問題を認証全体の否定に結び付けない
2026年10月、GMOインターネットが公表した「お名前.com デスクトップクラウド」への不正アクセスは、クラウドを利用する企業にも管理の見直しを促す出来事となりました。10月29日にも同社サービスの公式サイトで続報が公表されています。[3]
ただし、グループの一社や特定のサービスで起きたことを、グループ全体の被害や他社の認証の評価へ広げることはできません。認証の対象法人、業務、事業所は個別に確認すべき事項です。「ISOがあれば安全」「事故があればISOは無意味」という判断では、委託先の実態を見落とします。
最初に見るべきは認証範囲
ISO27001の審査には、対象とする組織・業務等の範囲があります。ホームページにマークがあっても、依頼する給与計算、申請支援、クラウド運用などがその範囲に入っているとは限りません。[2]
発注する側は、認証書や登録情報から、法人名、適用範囲、有効期限、認証機関を確認します。親会社が取得していることと、実際に契約する子会社が取得していることも同じではありません。範囲が曖昧なら、預ける業務との関係を説明してもらいましょう。
認証だけでは分からない日々の管理
次に確かめたいのは、担当者が使うアカウントと情報の受渡しです。誰が閲覧できるか、管理者権限を誰が持つか、異動や退職時に権限を変更するか。こうした基本的な管理は、実際の業務の流れを聞かなければ分かりません。
契約前には、資料の提出方法、再委託の有無、保存場所、契約終了後の返却・削除についても確認します。「セキュリティ対策済み」という回答だけで終えず、自社の情報に関係する範囲を具体化することが大切です。
問題が見つかった後の動きこそ確認する
脆弱性診断を実施していても、指摘事項が放置されれば危険は残ります。発注側としては、どのように優先順位を決め、誰が対応期限を管理し、完了を確認するかを聞いてみてください。
詳しい設定や防御策を外部へすべて公開する必要はありません。それでも、責任者、改善の管理方法、重大な課題を経営者に報告する経路などは、業務の管理体制として説明できます。回答できる内容と開示を控える内容を区別した、具体的な説明があるかを見ます。
事故時の連絡と業務継続を契約前に決める
委託先のサービスが止まると、給与支払いや期限のある申請にも影響します。事故の疑いを知った場合の連絡先、第一報に含める内容、追加報告の方法を、契約前に整理しておきましょう。
バックアップについても、取得の有無だけでなく、誰がどの環境へ復元できるかが重要です。代替の資料提出方法や、最低限必要なデータの確保まで検討すると、サービス停止時に判断しやすくなります。これらは自社で決める契約・運用上の事項です。
給与計算と社会保険手続きは委託する前の整理が重要
社労士の立場からは、給与計算を誰に頼むかと同時に、会社から何を渡すかを確認します。給与額、振込口座、扶養家族、休職理由など、同じ従業員に関する情報でも、業務ごとに必要な範囲は違います。給与計算に不要な診断書まで毎月のデータと一緒に共有する運用は、見直しの対象です。
人事担当者が交代するたびに送信先や保管先が変わる会社では、委託先を変えるだけでは改善しません。提出する資料、承認する人、提出期限、訂正の連絡方法をそろえます。イイズカ事務所へ給与計算や社会保険手続きを依頼する際も、こうした社内の業務分担と受渡し方法を併せてご相談ください。
社労士が確認する就業規則と情報管理のずれ
「社外秘を漏らさない」とだけ書かれた就業規則では、現場で迷う場面が残ります。給与ファイルを自宅へ送ってよいか、私物スマートフォンで書類を撮影してよいか、生成AIへ応募書類を入力してよいか。利用できるサービス、承認の手順、禁止する行為、誤送信したときの報告先まで具体化します。
就業規則の服務規律と、情報管理規程、テレワーク規程、秘密保持誓約書の内容をそろえることも必要です。誓約書への署名だけで事故を防げるわけではありません。社労士へ依頼する際は、既存の規程を点検し、実際の業務に合う条文と説明方法を整えるところから始められます。
常時10人以上の労働者を使用する事業場では、就業規則の作成・変更に際して、過半数労働組合または過半数代表者の意見聴取と届出が必要です。従業員への周知も行います。別冊の規程も就業規則の一部に当たる場合があり、名称だけで届出の要否を判断できません。[6]こうした手続きまで含めて相談できることが、社労士を活用する利点です。
サービスが停止しても給与支払日は来る
給与計算システムや勤怠システムが使えない場合に、直近の確定データを誰が確認し、代替方法でどこまで計算できるかを決めておきます。システムが止まったという事情だけで、当然に給与の支払いを延期できると考えるのは危険です。賃金には毎月1回以上、一定期日に支払うなどの原則があります。[5]
備えとして、締日、計算、確認、振込承認までの担当者と代行者を決め、勤怠の代替記録や緊急連絡先を整理します。資料を無制限に複製するのではなく、必要なデータを安全に確保する方法をIT担当者と検討してください。社労士には、給与計算の業務手順、勤怠の確認方法、労働・社会保険手続きの優先順位の整理を依頼できます。
給与計算と事故時の労務対応はイイズカ事務所へ
「給与計算が一人に集中している」「勤怠データが使えない場合の手順がない」「委託先との情報共有が担当者任せ」という会社は、通常業務と緊急時の両方から運用を見直しましょう。
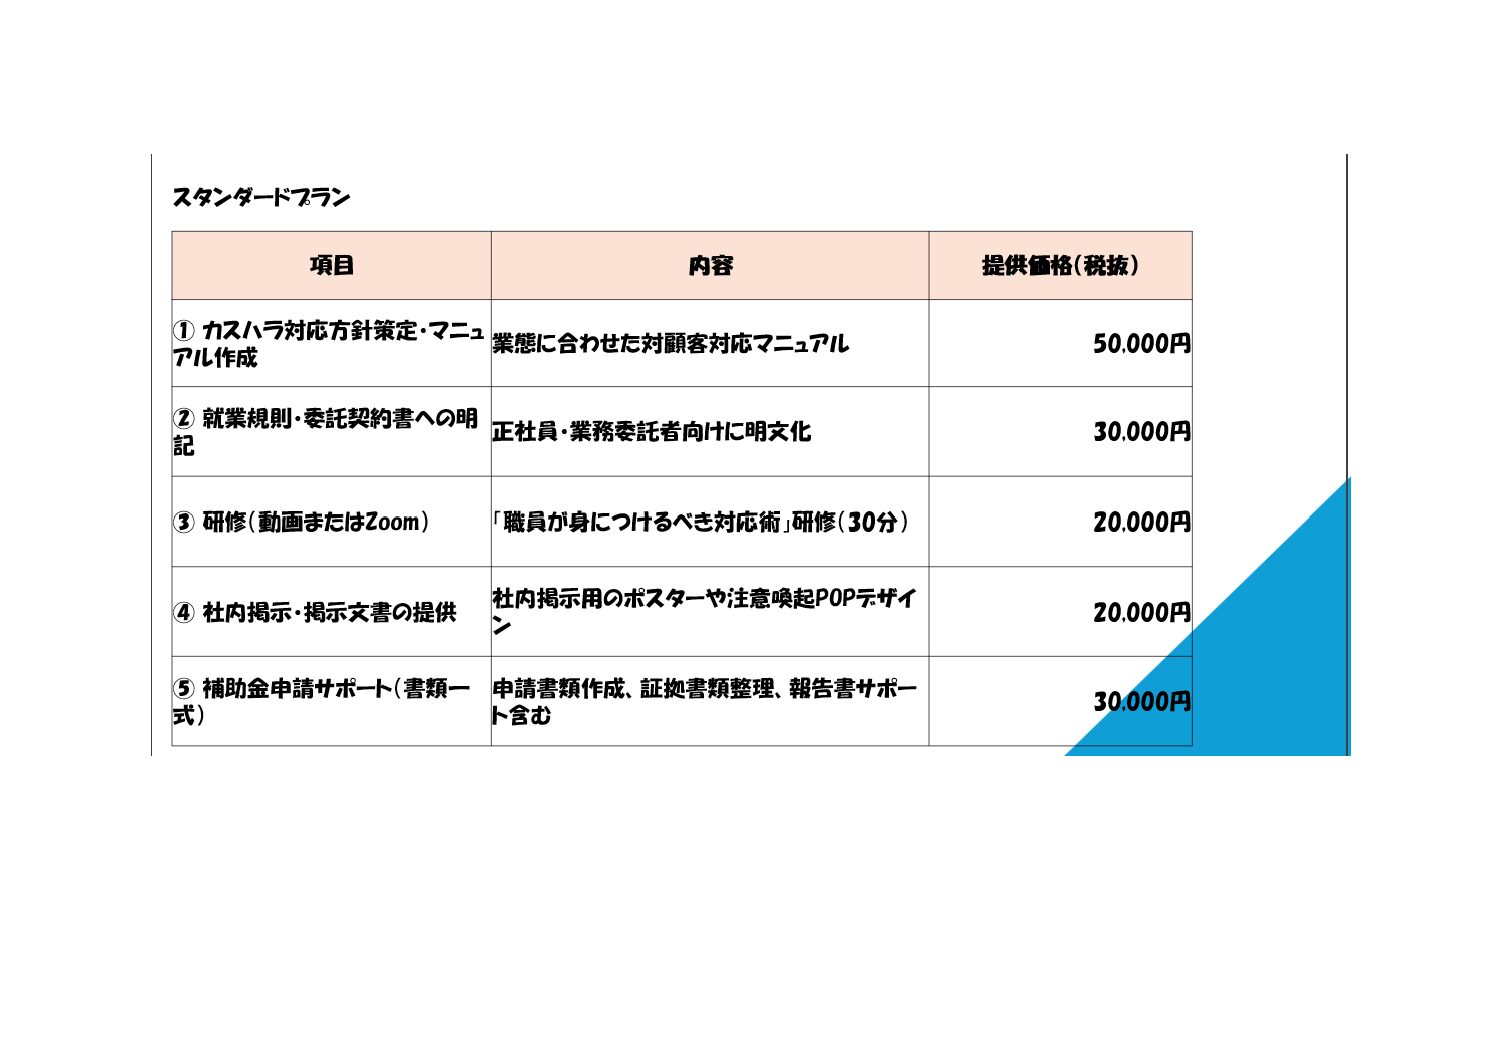
イイズカ事務所では、給与計算、労働・社会保険手続き、勤怠・賃金の労務相談、就業規則の整備についてご相談を承ります。まずは従業員数、給与締日・支払日、現在の勤怠・給与計算の流れをお知らせください。委託する業務と社内に残す確認を整理し、必要な支援範囲をご案内します。日常の給与計算と労務管理を併せて相談したい方には、継続的な顧問契約についてもご相談いただけます。
給与計算と労務管理についてイイズカ事務所へ相談する
あわせて読みたい記事
• ISO27001取得を中小企業が検討する理由
• ISO27001取得準備と現場で行う対策
参考資料
• [1] ISO「ISO/IEC 27001:2022」https://www.iso.org/standard/27001
• [2] 情報マネジメントシステム認定センター ISMS適合性評価制度の概要 https://isms.jp/isms/about.html
• [3] お名前.com 不正アクセスに関する第15報 2026年10月29日 https://www.onamae.com/news/article/11623
• [4] IPA 中小企業の情報セキュリティ対策ガイドライン https://www.ipa.go.jp/security/guide/sme/about.html
• [5] 厚生労働省 賃金支払の5原則 https://www.mhlw.go.jp/stf/seisakunitsuite/bunya/koyou_roudou/roudoukijun/chingin/index.html
• [6] 厚生労働省 賃金と他の債権の相殺 https://www.check-roudou.mhlw.go.jp/hanrei/chingin/sousai.html
• [7] 厚生労働省 労働基準法等に関するQ&Aのポイント 休業手当の一般的な考え方 https://www.mhlw.go.jp/stf/houdou/2r9852000001av92.html
公表資料の確認日:2026年10月29日

 前へ

